• Link to LinkedIn
  • Link to Facebook
  • Link to Mail
+375 17 28 28 959
МультиТек Инжиниринг информационная безопасность
  • О компании
    • О компании
    • Миссия и ценности
    • Лицензии и сертификаты
    • Нам доверяют
    • Политики MTE
      • Политика в области качества и защиты информации
      • Политика в отношении обработки персональных данных
      • Политика в отношении обработки cookie
      • Политика видеонаблюдения
    • Руководство
    • Партнёры
    • Брошюра компании
  • Услуги и Решения
    • Интегрированные системы защиты информации
    • Центр управления информационной безопасностью (ЦУИБ)
    • Центр кибербезопасности
    • Система противодействия мошенничеству (anti-fraud)
    • Мониторинг, корреляция и анализ событий ИБ (SIEM)
    • Платформа оркестрации, автоматизации ИБ и реагирования на инциденты (SOAR)
    • Система инвентаризации и управления жизненным циклом информационных активов (ACP)
    • Платформа управления, моделирования рисков и аудита информационной безопасности (SGRC)
    • Платформа комплексной работы с данными киберразведки (TIP)
    • Повышение осведомленности о кибербезопасности (Security Awareness)
    • Защита информации в АСУ ТП
    • Защита ИТ-инфраструктуры
    • Защита
      информации
    • Консалтинг информационной безопасности
    • Безопасная разработка программного обеспечения
    • Внедрение процессов обеспечения киберустойчивости
  • Пресс-центр
  • Блоги
  • Карьера
  • Контакты
  • Click to open the search input field Click to open the search input field Поиск
  • Меню Меню
Процессный подход в ИБImage by vectorjuice on Magnific
Владислав Ременчик

Процессный подход к обеспечению информационной безопасности: порядок вместо хаоса

18 августа, 2026/в Блог MTE / Владислав Ременчик

Если вы давно читаете наш блог или общаетесь с нашими экспертами, то знаете: наша компания является сторонником процессного подхода к обеспечению информационной безопасности. Мы говорим об этом на конференциях, пишем в статьях и, конечно же, внедряем данный подход у заказчиков.

Наш практический опыт доказал: можно приобрести самые дорогие решения по защите информации, нанять лучших специалистов, НО, если нет описанных и внедренных процессов – хаос победит и обесценит инвестиции в автоматизацию.

Я постарался описать суть применяемого нами процессного подхода к обеспечению информационной безопасности в виде небольшой и понятной инструкции к действию.

Итак, для нас процессный подход – это структурированная, поэтапная деятельность организации, при которой защита информации рассматривается не как набор разрозненных организационных и технических мер, а как непрерывно функционирующая и циклично совершенствующаяся система взаимосвязанных процессов.

Методология процессного подхода к обеспечению информационной безопасности является для нас руководством к действию при реализации абсолютно всех проектов.

Внедрение процессного подхода начинается с оценки текущего состояния конкретного процесса. Мы собираем и анализируем всю имеющуюся информацию о процессе, а также наблюдаем за тем, как этот процесс фактически реализован. Наша задача на данном этапе – описать процесс «как есть» и с учетом состояния процесса предложить механизмы по повышению его эффективности.

Опыт показывает, что в различных организациях уровень процессов информационной безопасности разный – где-то они детально описаны, внедрены и недостает лишь инструментов автоматизации, а где-то требуется разработать, внедрить и автоматизировать процессы «под ключ».

После этапа оценки текущего состояния конкретного процесса мы разрабатываем процесс на бумаге или, при необходимости, вносим изменения в уже разработанный процесс.

Автоматизацию не описанных процессов можно сравнить с приобретением гоночного автомобиля, на котором никто не умеет ездить – дорого и не эффективно.

При разработке процессов мы придерживаемся следующего порядка:

  1. Во-первых, детально описываем цели и задачи конкретного процесса для того, чтобы в конечном итоге получить измеримый результат.
  2. Во-вторых, при разработке процесса определяется и закрепляется Владелец процесса – должностное лицо, которое несет персональную ответственность за организацию, результативность, непрерывное улучшение и эффективное функционирование закрепленного за ним процесса, а также обладает необходимыми для этого полномочиями и ресурсами. Другими словами, Владелец процесса – это должностное лицо, которое владеет всей полнотой данных о вверенном ему процессе, т.е. сможет ответить на любой вопрос, касающийся процесса.
  3. В-третьих, детально описываем участников конкретного процесса и их ролевую модель с привязкой к этапам процесса. При описании ролевой модели разрабатывается матрица вида «участник – этап – роль». Пример матрицы приведен ниже (выдержка из примера процесса (регламента) управления активами):
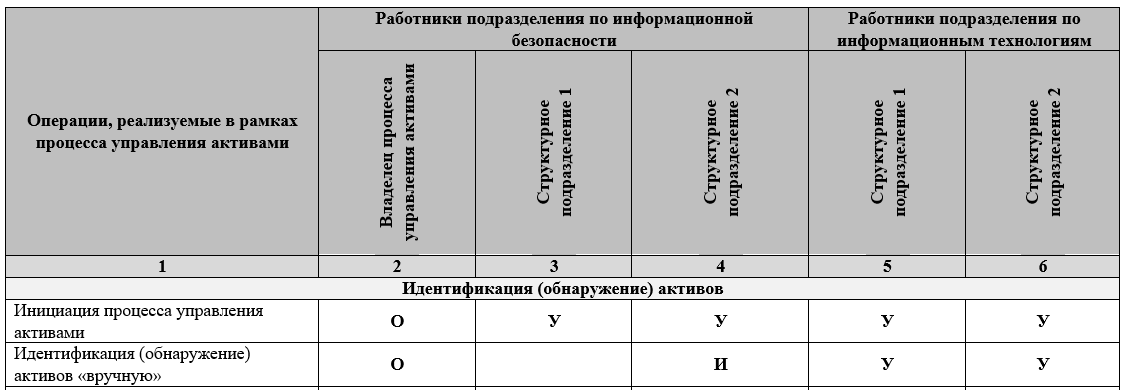
участник – этап – роль

Здесь:

О – ответственный;

У – участник;

И – Исполнитель.

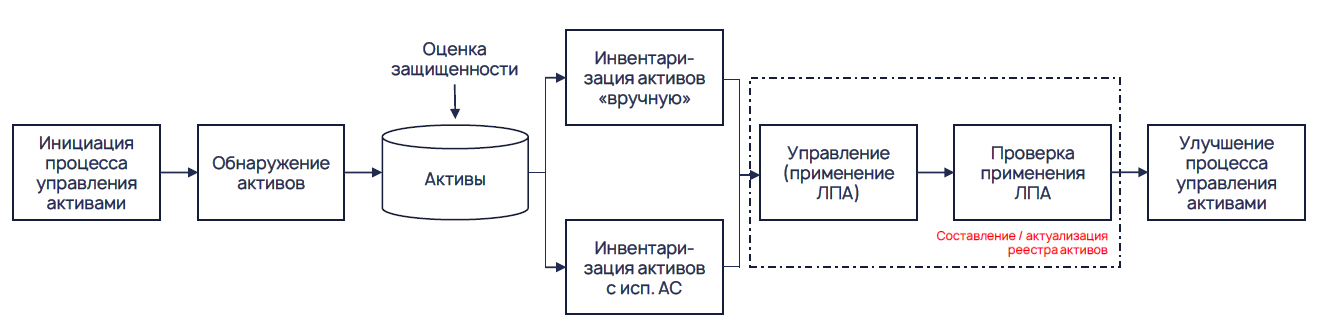
  1. В-четвертых, мы разрабатываем блок-схему конкретного процесса. Блок-схема процесса – это графическое (визуальное) описание последовательности шагов, действий и решений в рамках конкретного процесса. Пример блок-схемы приведен ниже (выдержка из примера процесса (регламента) управления активами):блок-схема процесса
  2. И в-пятых, мы описываем каждый блок (этап) конкретного процесса. При описании каждого этапа процесса мы отвечаем на 5 основных вопросов:
  • Кто выполняет работы на данном этапе?
  • Какие работы выполняются на данном этапе?
  • Каким способом выполняются работы на данном этапе?
  • Какие временные метрики выполнения работ на данном этапе?
  • Какие способы взаимодействия участников процессов в рамках конкретного этапа и со смежных этапов?

Данный подход позволяет максимально детализировать описание конкретного процесса для того, чтобы при его внедрении и автоматизации не возникало спорных ситуаций.

Наконец, после того как процесс разработан на бумаге, мы приступаем к его внедрению и автоматизации. При этом отмечу, что работы можно выполнять как последовательно, так и параллельно.

Тему внедрения и автоматизации процессов мы с коллегами уже затрагивали в своих блогах. Тем не менее, в одной из следующих статей мы пойдём дальше – соберём весь наш практический опыт в единую пошаговую инструкцию. Это будет универсальное руководство к действию, применимое абсолютно к любому процессу информационной безопасности.

У вас есть вопросы, желаете погрузиться в детали? Напишите на info@mte-cyber.by. Мы готовы провести презентацию для специалистов вашей организации и ответить на все вопросы.

261
Поделиться записью
  • Поделиться Facebook
  • Поделиться LinkedIn

Услуги и Решения

  • Центр управления информационной безопасностью (ЦУИБ)
  • Центр кибербезопасности
  • Платформа для управления, моделирования рисков и аудита информационной безопасности (SGRC)
  • Платформа оркестрации, автоматизации ИБ и реагирования на инциденты (SOAR)
  • Платформа для комплексной работы с данными киберразведки (TIP)
  • Система инвентаризации и управления жизненным циклом информационных активов (ACP)
  • Мониторинг, корреляция и анализ событий информационной безопасности (SIEM)
  • Контроль за действиями привилегированных пользователей (PAM)
  • Управление учетными записями и правами пользователей (IDM)
  • Защита от утечек информации (DLP)
  • Система противодействия мошенничеству (anti-fraud)
  • Защита информации в АСУ ТП
  • Консалтинг информационной безопасности
  • Повышение осведомленности о кибербезопасности (Security Awareness)
  • Безопасная разработка программного обеспечения
  • Внедрение процессов обеспечения киберустойчивости

МультиТек Инжиниринг

  • О компании
  • Миссия и ценности
  • Лицензии и Сертификаты
  • Нам доверяют
  • Политика в области качества и защиты информации
  • Политика в отношении обработки персональных данных
  • Политика в отношении обработки cookie
  • Политика видеонаблюдения
  • Руководство
  • Партнёры
  • Брошюра компании

О компании

  • О компании
  • Миссия и ценности
  • Лицензии и Сертификаты
  • Нам доверяют
  • Политика в области качества и защиты информации
  • Политика в отношении обработки персональных данных
  • Политика в отношении обработки cookie
  • Политика видеонаблюдения
  • Руководство
  • Партнёры
  • Брошюра компании

Пресс-центр

  • Новости компании

Блоги

  • Человеческий firewallImage by magnific
    Человеческий firewall – самое надежное средство защиты информации22 сентября, 2026 - 12:45
  • Формула успешного пилотного проекта SIEM-системыImage by vectorjuice on Magnific
    Формула успешного пилотного проекта SIEM-системы27 августа, 2026 - 15:49
  • Процессный подход в ИБImage by vectorjuice on Magnific
    Процессный подход к обеспечению информационной безопасности: порядок вместо хаоса18 августа, 2026 - 12:18

Услуги и Решения

  • Центр управления информационной безопасностью (ЦУИБ)
  • Центр кибербезопасности
  • Платформа для управления, моделирования рисков и аудита информационной безопасности (SGRC)
  • Платформа оркестрации, автоматизации ИБ и реагирования на инциденты (SOAR)
  • Платформа для комплексной работы с данными киберразведки (TIP)
  • Система инвентаризации и управления жизненным циклом информационных активов (ACP)
  • Мониторинг, корреляция и анализ событий информационной безопасности (SIEM)
  • Контроль за действиями привилегированных пользователей (PAM)
  • Управление учетными записями и правами пользователей (IDM)
  • Защита от утечек информации (DLP)
  • Система противодействия мошенничеству (anti-fraud)
  • Защита информации в АСУ ТП
  • Консалтинг информационной безопасности
  • Повышение осведомленности о кибербезопасности (Security Awareness)
  • Безопасная разработка программного обеспечения
  • Внедрение процессов обеспечения киберустойчивости

Контакты

ООО «МультиТек Инжиниринг»

220030, Республика Беларусь,
г. Минск, ул. Революционная, 24Б-28

info@mte-cyber.by

Техническая поддержка
support@mte-cyber.by

+375 17 28 28 959

© Копирайт - МультиТек Инжиниринг 2017-2026
Link to: МультиТек Инжиниринг: день рождения компании! Link to: МультиТек Инжиниринг: день рождения компании! МультиТек Инжиниринг: день рождения комп...день рождения МультиТек Инжиниринг Link to: Формула успешного пилотного проекта SIEM-системы Link to: Формула успешного пилотного проекта SIEM-системы Формула успешного пилотного проекта SIEM-системыImage by vectorjuice on MagnificФормула успешного пилотного проекта SIEM-с...
Прокрутить наверх Прокрутить наверх Прокрутить наверх

►
Необходимые cookie обеспечивают важные функции сайта, такие как безопасный вход и настройка предпочтений согласия. Они не сохраняют персональные данные.
Отсутствует
►
Функциональные cookie поддерживают функции, такие как обмен контентом в соцсетях, сбор отзывов и использование сторонних инструментов.
Отсутствует
►
Аналитические cookie отслеживают взаимодействия посетителей, предоставляя данные о количестве посетителей, показателях отказов и источниках трафика.
Отсутствует
►
Рекламные cookie показывают персонализированную рекламу на основе ваших предыдущих посещений и анализируют эффективность рекламных кампаний.
Отсутствует
►
Неклассифицированные cookie — это файлы cookie, которые мы в процессе классификации совместно с поставщиками отдельных файлов cookie.
Отсутствует