• Link to LinkedIn
  • Link to Facebook
  • Link to Mail
+375 17 28 28 959
МультиТек Инжиниринг информационная безопасность
  • О компании
    • О компании
    • Миссия и ценности
    • Лицензии и сертификаты
    • Нам доверяют
    • Политики MTE
      • Политика в области качества и защиты информации
      • Политика в отношении обработки персональных данных
      • Политика в отношении обработки cookie
      • Политика видеонаблюдения
    • Руководство
    • Партнёры
    • Брошюра компании
  • Услуги и Решения
    • Интегрированные системы защиты информации
    • Центр управления информационной безопасностью (ЦУИБ)
    • Центр кибербезопасности
    • Система противодействия мошенничеству (anti-fraud)
    • Мониторинг, корреляция и анализ событий ИБ (SIEM)
    • Платформа оркестрации, автоматизации ИБ и реагирования на инциденты (SOAR)
    • Система инвентаризации и управления жизненным циклом информационных активов (ACP)
    • Платформа управления, моделирования рисков и аудита информационной безопасности (SGRC)
    • Платформа комплексной работы с данными киберразведки (TIP)
    • Повышение осведомленности о кибербезопасности (Security Awareness)
    • Защита информации в АСУ ТП
    • Защита ИТ-инфраструктуры
    • Защита
      информации
    • Консалтинг информационной безопасности
    • Безопасная разработка программного обеспечения
    • Внедрение процессов обеспечения киберустойчивости
  • Пресс-центр
  • Блоги
  • Карьера
  • Контакты
  • Click to open the search input field Click to open the search input field Поиск
  • Меню Меню
Image by vectorjuice on Freepik
Владислав Ременчик

Оценка рисков ИБ. Определяем источники и перечень событий ИБ

29 мая, 2023/в Блог MTE / Владислав Ременчик

Этот пост является вторым в серии из трех постов об оценке рисков информационной безопасности (ИБ) и посвящен методологии определения источников событий ИБ, а также перечня событий ИБ, подлежащих регистрации.

Ни для кого не секрет, что в каждой организации функционирует большое количество активов (АРМы, сервера, сетевое оборудование, средства защиты информации, общесистемное прикладное программное и аппаратное обеспечение и т.д.), которые порождают еще большее количество событий ИБ. И определение перечня событий ИБ, подлежащих регистрации, а также определение источников событий ИБ является не простой, но важной задачей.

На практике для решения этой задачи используют риск-ориентированный подход.

Схематично взаимосвязь процесса оценки рисков ИБ и процесса определения событий ИБ, подлежащих регистрации, а также источников событий ИБ, можно отобразить следующим образом:
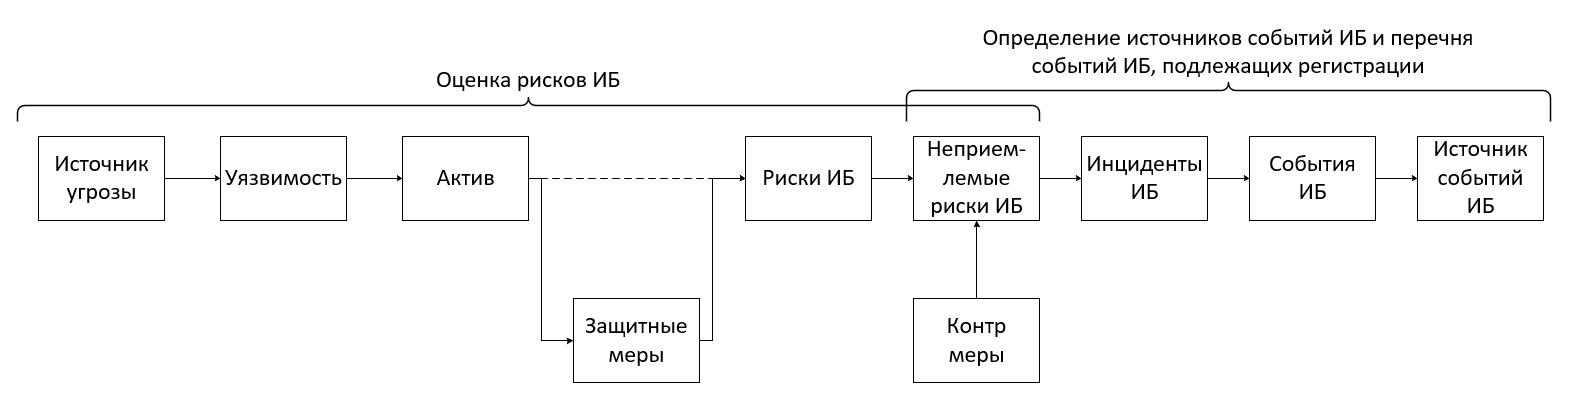
оценка рисков информационной безопасности


Из приведенной схемы следует, что:

  1. Эксплуатация источником угрозы уязвимости(ей) актива приводит к риску ИБ, при этом защитные меры, функционирующие в организации, могут понижать вероятность реализации данного риска ИБ (угрозы).
  2. В соответствие с выбранной методикой оценки рассчитывается вероятность реализации угрозы и определяется перечень неприемлемых рисков ИБ, которые необходимо своевременно обработать.
  3. На основании перечня неприемлемых рисков ИБ воспроизводится перечень инцидентов ИБ, которые могут привести к реализации неприемлемых рисков;
  4. На основании перечня инцидентов ИБ воспроизводится перечень событий ИБ, корреляция которых позволит своевременно детектировать инциденты ИБ, что, в свою очередь, позволит избежать ущерба от реализации неприемлемых рисков;
  5. На основании перечня событий ИБ определяется перечень источников событий ИБ.


Приведу практический пример применения риск-ориентированного подхода для определения перечня событий ИБ, подлежащих регистрации, а также источников событий ИБ.

  1. По результатам оценки рисков ИБ были определены неприемлемые риски, один из которых – «Внесение несанкционированных изменений путем доступа к информационной системе «1С: Предприятие» за счет подбора внешними нарушителями (хактивисты, спецслужбы иностранных государств, преступные группировки) аутентификационных данных легитимных пользователей».
    Здесь:

      • Источник угрозы – внешние нарушители (хактивисты, спецслужбы иностранных государств, преступные группировки);
      • Уязвимости – использование персоналом организации простых паролей (отсутствие парольной политики и контроля за ее выполнением), передача учетных записей (логинов и паролей) по каналам связи в открытом/незащищенном виде (в т.ч. через сеть Интернет), наличие у персонала возможности удаленного доступа к информационной системе «1С: Предприятие» через сеть Интернет;
      • Актив – информационная система «1С: Предприятие».
  2. Далее для выбранного риска был воспроизведен перечень инцидентов ИБ, которые могут привести к его реализации. Один из таких инцидентов ИБ – атака типа «Перебор пароля»;
  3. Далее был определен перечень событий ИБ, корреляция которых позволит своевременно детектировать инцидент «Перебор пароля». В данном примере это:
      • События аутентификации доменных пользователей в информационной системе «1С: Предприятие»;
      • События аутентификации локальных пользователей в информационной системе «1С: Предприятие».
  4. На основании перечня событий ИБ, подлежащих регистрации, был определен перечень источников событий ИБ:
      • Для событий аутентификации доменных пользователей в информационной системе «1С: Предприятие» – система активных каталогов Active Directory;
      • Для событий аутентификации локальных пользователей в информационной системе «1С: Предприятие» – журналы информационной системы «1С: Предприятие».

Важно понимать, что определение перечня событий ИБ, подлежащих регистрации, а также определение источников событий ИБ – это постоянный процесс, требующий от специалистов по информационной безопасности регулярной актуализации данных об активах (ведь ИТ-инфраструктура – это динамическая сущность, которая постоянно меняется).

При этом риск-ориентированный подход является фундаментом, на котором можно строить систему своевременного детектирования инцидентов ИБ и реагирования на них с целью минимизации ущерба, который кибератака может нанести организации.


Часть 1: Оценка рисков информационной безопасности. Алгоритм.

3 199
Поделиться записью
  • Поделиться Facebook
  • Поделиться LinkedIn

Услуги и Решения

  • Центр управления информационной безопасностью (ЦУИБ)
  • Центр кибербезопасности
  • Платформа для управления, моделирования рисков и аудита информационной безопасности (SGRC)
  • Платформа оркестрации, автоматизации ИБ и реагирования на инциденты (SOAR)
  • Платформа для комплексной работы с данными киберразведки (TIP)
  • Система инвентаризации и управления жизненным циклом информационных активов (ACP)
  • Мониторинг, корреляция и анализ событий информационной безопасности (SIEM)
  • Контроль за действиями привилегированных пользователей (PAM)
  • Управление учетными записями и правами пользователей (IDM)
  • Защита от утечек информации (DLP)
  • Система противодействия мошенничеству (anti-fraud)
  • Защита информации в АСУ ТП
  • Консалтинг информационной безопасности
  • Повышение осведомленности о кибербезопасности (Security Awareness)
  • Безопасная разработка программного обеспечения
  • Внедрение процессов обеспечения киберустойчивости

МультиТек Инжиниринг

  • О компании
  • Миссия и ценности
  • Лицензии и Сертификаты
  • Нам доверяют
  • Политика в области качества и защиты информации
  • Политика в отношении обработки персональных данных
  • Политика в отношении обработки cookie
  • Политика видеонаблюдения
  • Руководство
  • Партнёры
  • Брошюра компании

О компании

  • О компании
  • Миссия и ценности
  • Лицензии и Сертификаты
  • Нам доверяют
  • Политика в области качества и защиты информации
  • Политика в отношении обработки персональных данных
  • Политика в отношении обработки cookie
  • Политика видеонаблюдения
  • Руководство
  • Партнёры
  • Брошюра компании

Пресс-центр

  • Новости компании

Блоги

  • Формула успешного пилотного проекта SIEM-системыImage by vectorjuice on Magnific
    Формула успешного пилотного проекта SIEM-системы27 августа, 2026 - 15:49
  • Процессный подход в ИБImage by vectorjuice on Magnific
    Процессный подход к обеспечению информационной безопасности: порядок вместо хаоса18 августа, 2026 - 12:18
  • Image by vectorjuice on Magnific
    Что важно учесть при внедрении SOAR9 июня, 2026 - 13:29

Услуги и Решения

  • Центр управления информационной безопасностью (ЦУИБ)
  • Центр кибербезопасности
  • Платформа для управления, моделирования рисков и аудита информационной безопасности (SGRC)
  • Платформа оркестрации, автоматизации ИБ и реагирования на инциденты (SOAR)
  • Платформа для комплексной работы с данными киберразведки (TIP)
  • Система инвентаризации и управления жизненным циклом информационных активов (ACP)
  • Мониторинг, корреляция и анализ событий информационной безопасности (SIEM)
  • Контроль за действиями привилегированных пользователей (PAM)
  • Управление учетными записями и правами пользователей (IDM)
  • Защита от утечек информации (DLP)
  • Система противодействия мошенничеству (anti-fraud)
  • Защита информации в АСУ ТП
  • Консалтинг информационной безопасности
  • Повышение осведомленности о кибербезопасности (Security Awareness)
  • Безопасная разработка программного обеспечения
  • Внедрение процессов обеспечения киберустойчивости

Контакты

ООО «МультиТек Инжиниринг»

220030, Республика Беларусь,
г. Минск, ул. Революционная, 24Б-28

info@mte-cyber.by

Техническая поддержка
support@mte-cyber.by

+375 17 28 28 959

© Копирайт - МультиТек Инжиниринг 2017-2026
Link to: Руководитель и ИБ. Структура управления ИБ Link to: Руководитель и ИБ. Структура управления ИБ Руководитель и ИБ. Структура управления ...Руководитель и информационная безопасностьImage by fullvector on Freepik Link to: МультиТек Инжиниринг на XXVIII научно-практической конференции «Комплексная защита информации» Link to: МультиТек Инжиниринг на XXVIII научно-практической конференции «Комплексная защита информации» научно-практическая конференция «Комплексная защита информации»МультиТек Инжиниринг на XXVIII научно-практической...
Прокрутить наверх Прокрутить наверх Прокрутить наверх

►
Необходимые cookie обеспечивают важные функции сайта, такие как безопасный вход и настройка предпочтений согласия. Они не сохраняют персональные данные.
Отсутствует
►
Функциональные cookie поддерживают функции, такие как обмен контентом в соцсетях, сбор отзывов и использование сторонних инструментов.
Отсутствует
►
Аналитические cookie отслеживают взаимодействия посетителей, предоставляя данные о количестве посетителей, показателях отказов и источниках трафика.
Отсутствует
►
Рекламные cookie показывают персонализированную рекламу на основе ваших предыдущих посещений и анализируют эффективность рекламных кампаний.
Отсутствует
►
Неклассифицированные cookie — это файлы cookie, которые мы в процессе классификации совместно с поставщиками отдельных файлов cookie.
Отсутствует